当前位置: 首页 > WEB安全

基于机器学习的分布式webshell检测系统-特征工程(1)

基于机器学习的分布式webshell检测系统-特征工程(1)

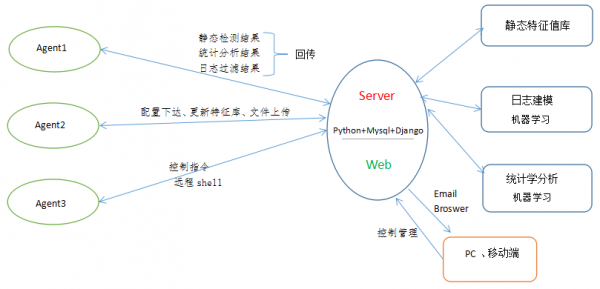
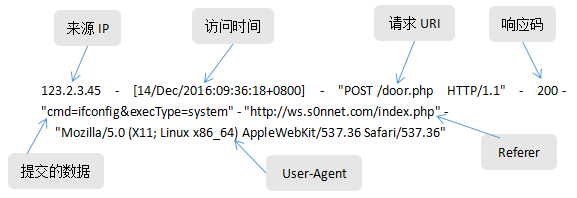
本篇博客主要讲解在采用机器学习的方法进行webshell检测的过程中的关键环节--有效特征的提取。因为特征选取的好坏会直接关系到最终机器学习检测的结果。 结合笔者在安全方面的了解与研究,经过为期一周的反复思考与相关资料的参考,以及与该系统的兼容考虑,现总结整理出如下基于web日志分析、基于统计学分析、基于文件 ...

作者:s0nnet | 发布:2016-12-19 | 分类:GNU/Linux, Linux系统, WEB安全, 代码艺术, 安全工具, 开源文化, 网络安全 | 围观:29365 | 标签:, | 评论:1条评论

ImageMagick命令执行漏洞分析(CVE-2016-3714)

ImageMagick命令执行漏洞分析(CVE-2016-3714)

0x00 漏洞概述 ImageMagick是一款广泛流行的开源图像处理软件,被无数的网站和web应用使用它来进行图像处理。在5月3号ImageMagick披露出了一个严重的0day漏洞,此漏洞允许攻击者通过上传恶意构造的图像文件,在目标服务器执行任意代码。在https://imagetragick.com/站点可以了解这一漏洞的详细信息。 0x01 影响范围 基 ...

作者:s0nnet | 发布:2016-05-06 | 分类:WEB安全, 安全资讯, 网络安全 | 围观:12871 | 标签:, | 评论:抢沙发

基于机器学习的分布式Webshell检测系统-绪论篇

基于机器学习的分布式Webshell检测系统-绪论篇

0x01 为什么要写这个工具? 长期以来,在一些中小型企业、高校单位以及技术能力较弱的非互联网类公司难免会遭受webshell的攻击。加之黑产市场巨大的利益诱惑,大多数网站都或多或少都遭受过webshell的入侵,而且随着各种webshell技术的变形和隐蔽,传统的检测方法很难做到准确查杀,所谓道高一尺,魔高一丈。在这场博弈 ...

作者:s0nnet | 发布:2016-04-16 | 分类:GNU/Linux, Linux系统, Python, WEB安全, 安全工具, 开源文化 | 围观:20982 | 标签:, , | 评论:1条评论

XSS之防御篇

XSS之防御篇

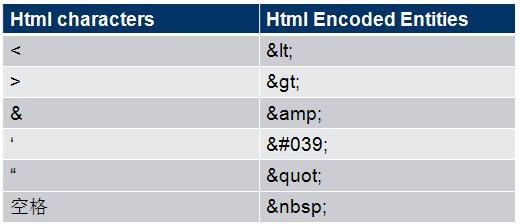
在上一篇博文《XSS攻击入门》中介绍了XSS相关基础知识。在这篇blog中,将介绍下XSS的相关防御以及修复的知识。 一、HTML Encode 首先,介绍下HTML Encode。XSS之所以会发生, 是因为用户输入的数据变成了代码。 所以我们需要对用户输入的数据进行HTML Encode处理。 将其中的"中括号", “单引号”,“引号” 之类的特殊字符 ...

作者:s0nnet | 发布:2016-01-03 | 分类:WEB安全, 网络安全 | 围观:11129 | 标签:, | 评论:抢沙发

内网劫持新姿势:MITMf使用

内网劫持新姿势:MITMf使用

0x01 前言 其实这篇博客并不是什么新鲜货,之前在Freebuf有文章介绍:《内网劫持渗透新姿势:MITMf简要指南》。但是这几天在GitHub上看到这个工具的作者已经更新到V0.9.7了,而且添加的一些新的姿势,感觉好像玩起来挺爽是样子,于是这篇文章就诞生了。 0x02 MITMf介绍 首先是MITM,这里就不再介绍了,可以看看我之前写 ...

作者:s0nnet | 发布:2015-06-18 | 分类:Kali Linux, WEB安全, 安全工具, 安全资讯, 网络安全 | 围观:35632 | 标签:, | 评论:6条评论

XSS攻击入门

XSS攻击入门

一、前言 XSS表示Cross Site Scripting(跨站脚本攻击),通常指攻击者通过“HTML注入”篡改了网页,插入了恶意的脚本,从而在用户浏览网页时,控制用户浏览器的一种攻击过程。它与SQL注入攻击类似,SQL注入攻击中以SQL语句作为用户输入,从而达到查询/修改/删除数据的目的,而在XSS攻击中,通过插入恶意脚本,实现对用户游 ...

作者:s0nnet | 发布:2015-05-21 | 分类:WEB安全 | 围观:11308 | 标签:, | 评论:抢沙发

SQL注入之防御篇(一)

SQL注入之防御篇(一)

防御的基本原则是「外部数据不可信任」,其实在Web安全领域的各种攻击方式中,大多数都是因为开发者违反了这个原则而导致的, 所以保持“数据与代码分离”是原则性的解决方案。 一、检查数据类型 如果你的SQL语句是类似where id={$id}这种形式,数据库里所有的id都是数字,那么就应该在SQL被执行前,检查确保变量id是int ...

作者:s0nnet | 发布:2015-05-12 | 分类:SQL, WEB安全 | 围观:9828 | 标签:, | 评论:抢沙发

SQL注入之攻击篇

SQL注入之攻击篇

在上一篇博文《SQL注入之入门篇》 中讲解了SQL注入的基本原理,其本质问题是违反了安全设计的原则--“数据与代码分离”。在这篇博文中将向大家介绍有关于SQL注入攻击中的常用方式。 1. 库、表、字段名猜解 SQL注入可以猜解出数据库的版本信息,比如下面的Payload可以猜解MySQL数据库的相关版本信息: /info.php?id=1 and ...

作者:s0nnet | 发布:2015-04-24 | 分类:SQL, WEB安全 | 围观:10994 | 标签:, | 评论:抢沙发

SQL注入之入门篇

SQL注入之入门篇

一、理解SQL注入 SQL注入是一种将SQL代码插入或添加到应用(用户)的输入参数中的攻击,之后再将这些参数传递给后台的SQL数据库加以解析执行。简而言之,就是把用户输入的数据当做代码执行。注入的两个条件是: 第一,用户能够控制输入; 第二,程序要执行的代码拼接了用户输入的数据。 下面是一个SQL注入的典型例子: ...

作者:s0nnet | 发布:2015-04-12 | 分类:SQL, WEB安全 | 围观:9998 | 标签:, | 评论:抢沙发

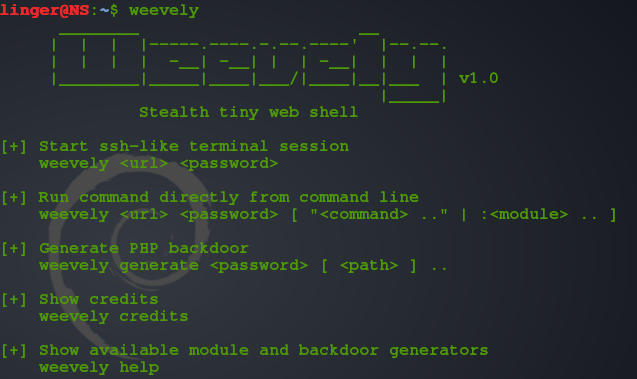
weevely入手使用笔记

weevely入手使用笔记

-前言 weevely是一款使用python编写的webshell工具,集webshell生成和连接于一身,采用c/s模式构建,可以算作是linux下的一款php菜刀替代工具,具有很好的隐蔽性(生成随机参数且base64加密),在linux上使用时还是很给力的(集服务器错误配置审计,后门放置,暴力破解,文件管理,资源搜索,网络代理,命令执行,数据 ...

作者:s0nnet | 发布:2014-10-07 | 分类:Kali Linux, WEB安全, 安全工具, 网络安全 | 围观:13047 | 标签:, | 评论:抢沙发

解决部分版本kali升级后w3af无法运行的问题

解决部分版本kali升级后w3af无法运行的问题

1,w3af简介 w3af是一个Web应用程序攻击和检查框架.该项目已超过130个插件,其中包括检查网站爬虫,SQL注入(SQL Injection),跨站(XSS),本地文件包含(LFI),远程文件包含(RFI)等.该项目的目标是要建立一个框架,以寻找和开发Web应用安全漏洞,所以很容易使用和扩展. 2,问题现象1 Kali 使用apt-get upgrade && apt-get dist-upg ...

作者:s0nnet | 发布:2014-04-02 | 分类:Kali Linux, WEB安全 | 围观:13101 | 标签: | 评论:抢沙发

18个扩展让你的Firefox成为渗透测试工具

18个扩展让你的Firefox成为渗透测试工具

Firefox是一个出自Mozilla组织的流行的web浏览器。Firefox的流行并不仅仅是因为它是一个好的浏览器,而是因为它能够支持插件进而加强它自身的功能。Mozilla有一个插件站点,在那里面有成千上万的,非常有用的,不同种类的插件。一些插件对于渗透测试人员和安全分析人员来说是相当有用的。这些渗透测试插件帮助我们执行 ...

作者:s0nnet | 发布:2014-03-29 | 分类:WEB安全 | 围观:9081 | 标签: | 评论:抢沙发