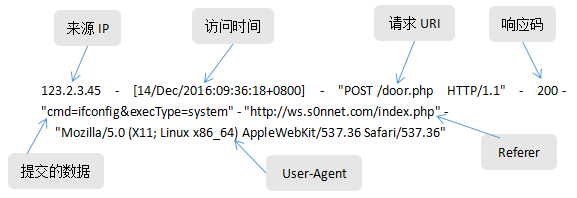
基于机器学习的分布式webshell检测系统-特征工程(1) 本篇博客主要讲解在采用机器学习的方法进行webshell检测的过程中的关键环节--有效特征的提取。因为特征选取的好坏会直接关系到最终机器学习检测的结果。 结合笔者在安全方面的了解与研究,经过为期一周的反复思考与相关资料的参考,以及与该系统的兼容考虑,现总结整理出如下基于web日志分析、基于统计学分析、基于文件 ... 作者:s0nnet | 发布:2016-12-19 | 分类:GNU/Linux, Linux系统, WEB安全, 代码艺术, 安全工具, 开源文化, 网络安全 | 围观:29365 | 标签:backdoor, 大数据安全 | 评论:1条评论 阅读全文
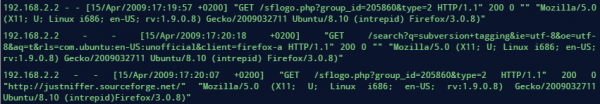
justniffer实战应用 在上一篇blog《justniffer使用指南》中讲了justniffer的基本使用,本篇blog将分享一下justniffer在生产环境中的具体使用。下面就实际环境中的使用举一些例子加以说明。 0x01 输出日志格式 首先要讲到的就是justniffer的日志输出日志格式,因为这个功能太实用而且强大了。 使用参数:-l or --log-format= 基本示 ... 作者:s0nnet | 发布:2016-05-26 | 分类:Kali Linux, TCP/IP, 安全工具, 安全资讯, 网络安全 | 围观:9822 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
justniffer使用指南 前言 本篇文章基本翻译自justniffer官方文档,因为笔者觉得自己能力有限,自己写这份指南将有损justniffer的强(bi)猛(ge)。同时,这也是NSM兵器谱中常用之一,笔者将会在随后一系列文章中分享这些利器的运筹之道,各位稍安勿躁。 0x00 justniffer介绍 justniffer是一款全面的网络协议分析利器,它可以捕获网络传输 ... 作者:s0nnet | 发布:2016-05-19 | 分类:Kali Linux, TCP/IP, 安全工具, 安全资讯, 网络安全 | 围观:12154 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
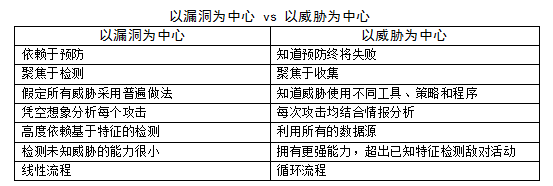
NSM防御模型-基本方法 本文接着上一篇博文《深入理解NSM–基本概念》 ,在最后说到以漏洞为中心的网络安全防御终将是失败的。在建立现代NSM网络安全监控模型中,将采用Bejtlich的以威胁为中心的防御思想。 以漏洞为中心 vs 以威胁为中心 这里引用《Applied Network Security monitoring》一书中的经典解释: 考虑在一个曲棍球比赛中,你的大门 ... 作者:s0nnet | 发布:2016-05-13 | 分类:GNU/Linux, 安全工具, 安全资讯, 网络安全 | 围观:9115 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
NSM防御模型-基本概念 信息安全领域 随着当今互联网的不断发展,数据的安全重视程度也在不断升温,可谓“数据驱动安全”。信息安全现在已经被划分为不多不同的焦点领域。在《DoD 8500.2》中对整个计算机网络的防御分为了几个域: 保护:该领域主要聚焦对系统的安全加固,以防止事故发生时的漏洞利用与入侵成功。涉及到的代表性内容包括:漏洞评 ... 作者:s0nnet | 发布:2016-05-10 | 分类:GNU/Linux, 安全工具, 安全资讯, 网络安全 | 围观:10332 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
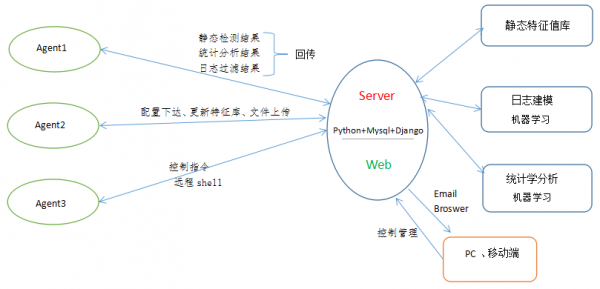
基于机器学习的分布式Webshell检测系统-绪论篇 0x01 为什么要写这个工具? 长期以来,在一些中小型企业、高校单位以及技术能力较弱的非互联网类公司难免会遭受webshell的攻击。加之黑产市场巨大的利益诱惑,大多数网站都或多或少都遭受过webshell的入侵,而且随着各种webshell技术的变形和隐蔽,传统的检测方法很难做到准确查杀,所谓道高一尺,魔高一丈。在这场博弈 ... 作者:s0nnet | 发布:2016-04-16 | 分类:GNU/Linux, Linux系统, Python, WEB安全, 安全工具, 开源文化 | 围观:20982 | 标签:Nginx, backdoor, 大数据安全 | 评论:1条评论 阅读全文