justniffer实战应用 在上一篇blog《justniffer使用指南》中讲了justniffer的基本使用,本篇blog将分享一下justniffer在生产环境中的具体使用。下面就实际环境中的使用举一些例子加以说明。 0x01 输出日志格式 首先要讲到的就是justniffer的日志输出日志格式,因为这个功能太实用而且强大了。 使用参数:-l or --log-format= 基本示 ... 作者:s0nnet | 发布:2016-05-26 | 分类:Kali Linux, TCP/IP, 安全工具, 安全资讯, 网络安全 | 围观:9822 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
justniffer使用指南 前言 本篇文章基本翻译自justniffer官方文档,因为笔者觉得自己能力有限,自己写这份指南将有损justniffer的强(bi)猛(ge)。同时,这也是NSM兵器谱中常用之一,笔者将会在随后一系列文章中分享这些利器的运筹之道,各位稍安勿躁。 0x00 justniffer介绍 justniffer是一款全面的网络协议分析利器,它可以捕获网络传输 ... 作者:s0nnet | 发布:2016-05-19 | 分类:Kali Linux, TCP/IP, 安全工具, 安全资讯, 网络安全 | 围观:12154 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
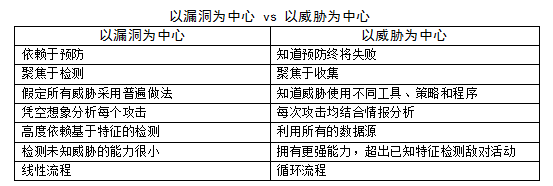
NSM防御模型-基本方法 本文接着上一篇博文《深入理解NSM–基本概念》 ,在最后说到以漏洞为中心的网络安全防御终将是失败的。在建立现代NSM网络安全监控模型中,将采用Bejtlich的以威胁为中心的防御思想。 以漏洞为中心 vs 以威胁为中心 这里引用《Applied Network Security monitoring》一书中的经典解释: 考虑在一个曲棍球比赛中,你的大门 ... 作者:s0nnet | 发布:2016-05-13 | 分类:GNU/Linux, 安全工具, 安全资讯, 网络安全 | 围观:9115 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
NSM防御模型-基本概念 信息安全领域 随着当今互联网的不断发展,数据的安全重视程度也在不断升温,可谓“数据驱动安全”。信息安全现在已经被划分为不多不同的焦点领域。在《DoD 8500.2》中对整个计算机网络的防御分为了几个域: 保护:该领域主要聚焦对系统的安全加固,以防止事故发生时的漏洞利用与入侵成功。涉及到的代表性内容包括:漏洞评 ... 作者:s0nnet | 发布:2016-05-10 | 分类:GNU/Linux, 安全工具, 安全资讯, 网络安全 | 围观:10332 | 标签:NSM, 大数据安全 | 评论:抢沙发 阅读全文
ImageMagick命令执行漏洞分析(CVE-2016-3714) 0x00 漏洞概述 ImageMagick是一款广泛流行的开源图像处理软件,被无数的网站和web应用使用它来进行图像处理。在5月3号ImageMagick披露出了一个严重的0day漏洞,此漏洞允许攻击者通过上传恶意构造的图像文件,在目标服务器执行任意代码。在https://imagetragick.com/站点可以了解这一漏洞的详细信息。 0x01 影响范围 基 ... 作者:s0nnet | 发布:2016-05-06 | 分类:WEB安全, 安全资讯, 网络安全 | 围观:12871 | 标签:渗透测试, 漏洞分析 | 评论:抢沙发 阅读全文
[转载]菜鸟认识揭开DLL木马 [前言] 本文是一篇来源于网络的文章。讲解了关于DLL木马的相关原理,涉及的知识比较精辟,具有很好的科普意义,博主在此收藏分享。希望大家能了解DLL木马,增强安全意识。原文链接: http://bnubbs.com/?/question/7850 [正文] 相信经常玩木马的朋友们都会知道一些木马的特性,也会有自己最喜爱的木马,不过,很多朋友依然不 ... 作者:s0nnet | 发布:2015-06-28 | 分类:安全资讯 | 围观:8316 | 标签:backdoor | 评论:1条评论 阅读全文
Windows Backdoor Dragon 介绍 0x00 前言 今天在http://n0where.net/上看到的,这的backdoor的发布比较新,看了下GitHub上的介绍感觉挺有趣的,于是乎就有了这篇文章。 0x02 Dragon介绍 Dragon 是一个通过嗅探本地网络数据包这样的非监听端口的方式,来运行的反向下载并执行远程服务器二进制文件的服务形式的后门。运行在windows环境上,使用winpcap ... 作者:s0nnet | 发布:2015-06-18 | 分类:安全资讯, 网络安全 | 围观:9009 | 标签:backdoor | 评论:抢沙发 阅读全文
内网劫持新姿势:MITMf使用 0x01 前言 其实这篇博客并不是什么新鲜货,之前在Freebuf有文章介绍:《内网劫持渗透新姿势:MITMf简要指南》。但是这几天在GitHub上看到这个工具的作者已经更新到V0.9.7了,而且添加的一些新的姿势,感觉好像玩起来挺爽是样子,于是这篇文章就诞生了。 0x02 MITMf介绍 首先是MITM,这里就不再介绍了,可以看看我之前写 ... 作者:s0nnet | 发布:2015-06-18 | 分类:Kali Linux, WEB安全, 安全工具, 安全资讯, 网络安全 | 围观:35632 | 标签:中间人攻击, 渗透测试 | 评论:6条评论 阅读全文